Wi-Fi в транспорте и ТЦ: чем мы рискуем, когда заходим в онлайн-банк?
Бесплатный Wi-Fi в метро, автобусах, торговых центрах и аэропортах особенно удобен, когда заканчивается трафик или мобильный интернет вовсе не работает. Но использовать его для входа в онлайн-банк и выполнения финансовых операций небезопасно.
☝Даже Банк России рекомендует не подключаться к онлайн-банку через публичные беспроводные сети.
Как устроен открытый Wi-Fi и почему он уязвим
В домашней сети роутер обычно защищает беспроводное соединение по стандарту WPA2/WPA3. При подключении к ней между устройством и точкой доступа устанавливается защищенный канал. В открытой сети Wi-Fi шифрование трафика между устройствами, подключенными к одной точке доступа (роутеру), отсутствует.
Ввод номера телефона или других данных при подключении нужен только для идентификации пользователя по закону РФ, но он не защищает передаваемые данные от «соседей» по Wi-Fi. Это значит, что к открытой сети могут подключиться мошенники и использовать ее в своих целях. Поскольку большинство сайтов и приложений (включая банковские) используют защищенное соединение HTTPS/TLS, просто увидеть или перехватить в открытом виде пароль или номер карты нельзя. Но есть другие риски.
Перехват трафика
Мошенники, подключенные к той же открытой сети, могут перехватывать передаваемые данные с помощью специальных программ. Они могут пытаться подменить защищенное соединение https:// на незащищенное http://.
 Общественный вайфай в торговом центре
Если не заметить подмену в адресной строке браузера, все вводимые дальше данные (включая логины, пароли от онлайн-банка) будут доступны мошенникам в открытом виде.
Поддельная точка доступа
Мошенники могут создать фальшивую Wi-Fi-сеть с названием, очень похожим на официальную сеть ТЦ или кафе (например, добавляют лишнюю букву или знак). После подключения к такой сети весь трафик пользователя (включая банковские данные) проходит через устройство мошенников.
Как понять, что ваш смартфон взломали: главные признаки скрытой слежки и вредоносного ПО
Это позволяет перенаправлять пользователя на фишинговые страницы, подменять страницы в браузере и использовать подключение для дальнейших атак.
Кража сессионных данных
При успешном входе сайт или приложение обычно создает авторизованную сессию. Для этого используются cookies, сессионные идентификаторы или специальные токены. Они позволяют сервису понимать, что действия выполняет уже авторизованный, а не новый пользователь. Соответственно, ему не нужно вводить пароль при каждом действии.
В открытой сети злоумышленники могут перехватить эти сессионные данные и активировать их на своем устройстве. В результате они получают доступ к банковскому аккаунту без ввода пароля и двухфакторной аутентификации, а в перечне активных сеансов банковского приложения появляется новое устройство.
Фишинг, вредоносные файлы и перенаправления
Один из наиболее реальных рисков открытого Wi-Fi — не сложный «взлом шифрования», а прямой обман пользователя. При подключении к сети обычно появляется форма авторизации с правилами использования и способами подтверждения личности (по номеру телефона, паспортным данным или аккаунту в Госуслугах).
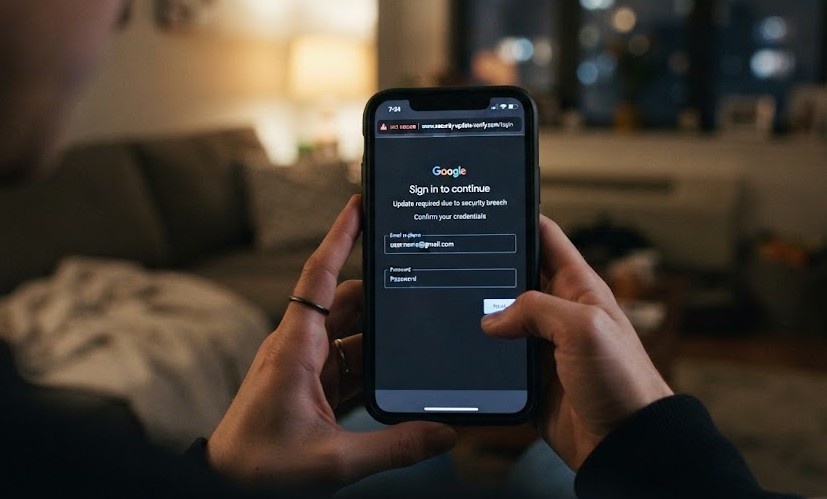 Заход на фишинговый сайт
Вместо нее может открыться поддельное окно, которое мошенники используют для:
- Перехвата учетных данных. Поддельная страница может содержать знакомые логотипы торгового центра, кафе, аэропорта или даже банка с предложением «подтвердить личность», «активировать соединение», «оплатить доступ» или «войти через банковский аккаунт». Если ввести здесь логин, пароль, данные карты, эти сведения сразу уйдут мошенникам. Особенно опасны страницы, которые запрашивают код из SMS или Push-уведомления. Если на телефон неожиданно приходит код и одновременно появляется просьба ввести его на странице подключения к Wi-Fi, это верный признак мошенничества.
- Загрузка вредоносного ПО. Пользователю могут предложить скачать обязательный сертификат безопасности, файл для ускорения соединения и т. д. Под видом таких файлов обычно скрывается вирус, способный получить доступ к файлам и SMS на смартфоне.
Что безопаснее: сайт или банковское приложение?
С точки зрения безопасности использование онлайн-банка в приложении может быть безопаснее, чем через сайт в браузере благодаря дополнительным механизмам защиты:
- Технология SSL pinning. Сертификаты сервера заранее закрепляются в официальном приложении банка. При попытке установить защищенное соединение проверяется этот сертификат. Если в незащищенной сети его пытаются подменить, передача данных блокируется.
- Защищенные каналы Push/OTP. Одноразовые коды длябезопасного входа в онлайн-банк и подтверждения операций передаются по отдельным зашифрованным каналам внутри приложения, что снижает риск их перехвата из SMS.
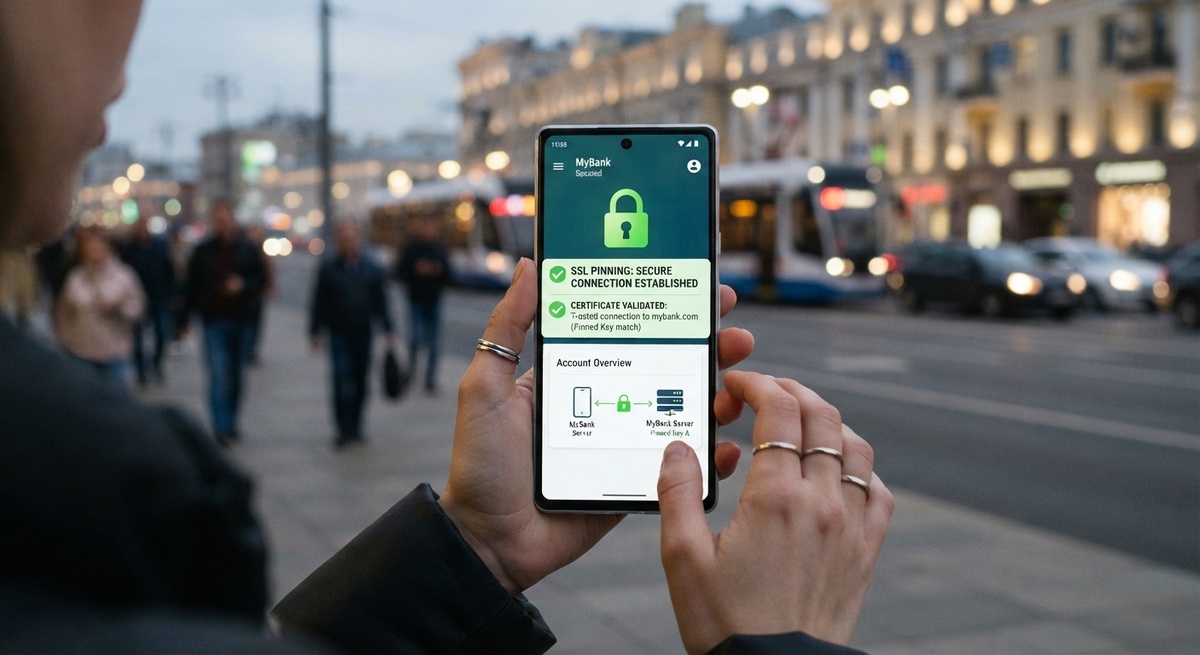 Система защиты от мошенников
При этом приложение не защищает от всех угроз. Использование неактуальных версий операционной системы (Android, iOS) или давно не обновлявшихся версий банковских приложений оставляет лазейки для атак.
Мошенники также могут перехватить доступ не к самому онлайн-банку, а к электронной почте или мессенджерам, куда приходят резервные коды для сброса паролей.
Как обезопасить финансовые данные
Для защиты средств на банковских счетах рекомендуется придерживаться следующих правил при выходе в интернет через Wi-Fi в общественных местах:
- Отключить автоматическое подключение к Wi-Fi. В настройках смартфона следует отключить функцию «Подключаться к известным сетям автоматически» и «Автоматический поиск Wi-Fi» и удалить ненужные сохраненные сети. Это уменьшает вероятность того, что смартфон незаметно подключится к поддельной точке доступа с похожим названием.
- Использовать мобильный интернет для финансовых операций. Сотовые сети российских операторов (3G/4G/5G) зашифрованы на базовом уровне. Для перехвата трафика в них нужно дорогостоящее специализированное оборудование, поэтому использование мобильного интернета для входа в онлайн-банк намного безопаснее любого публичного Wi-Fi.
- Включать VPN-сервисы. VPN создает зашифрованный туннель между устройством и сервером, поэтому перехваченный в Wi-Fi-сети трафик превращается в бесполезный набор символов. Но он не защищает от фишинговых сайтов, вредоносных программ.
- Проверять адрес сайта и сертификат безопасности. При входе в онлайн-банк через браузер необходимо проверять префикс адреса (должен быть https://, а не http://). Доменное имя должно точно соответствовать официальному сайту банка. Лучше использовать заранее сохраненный адрес сайта или переходить на сайт из приложения. Не стоит переходить в онлайн-банк по ссылке из неожиданного SMS, сообщения в мессенджере или всплывающего окна.
- Использовать двухфакторную аутентификацию и Push-уведомления. Push-уведомления передаются по зашифрованному каналу внутри приложения и их сложнее перехватить.
- Не скачивать неизвестные обновления и приложения. Если при подключении к открытому Wi-Fi появляется сообщение о необходимости обновить браузер или банковское приложение, не следует скачивать файл прямо из этого окна. Обновления лучше устанавливать через официальные магазины приложений и системные настройки.
- Настроить вход по биометрии. Вход в онлайн-банк по Face ID, Touch ID или отпечатку пальца надежнее ввода PIN-кода или пароля, поскольку эти данные невозможно перехватить из трафика или подсмотреть через плечо.
Что делать, если онлайн-банк уже использовался через открытый Wi-Fi
Сам факт подключения к бесплатной сети еще не означает, что банковские данные украдены. Если вход выполнялся через официальное приложение банка, не было переходов по подозрительным ссылкам, скорее всего причин для паники нет.
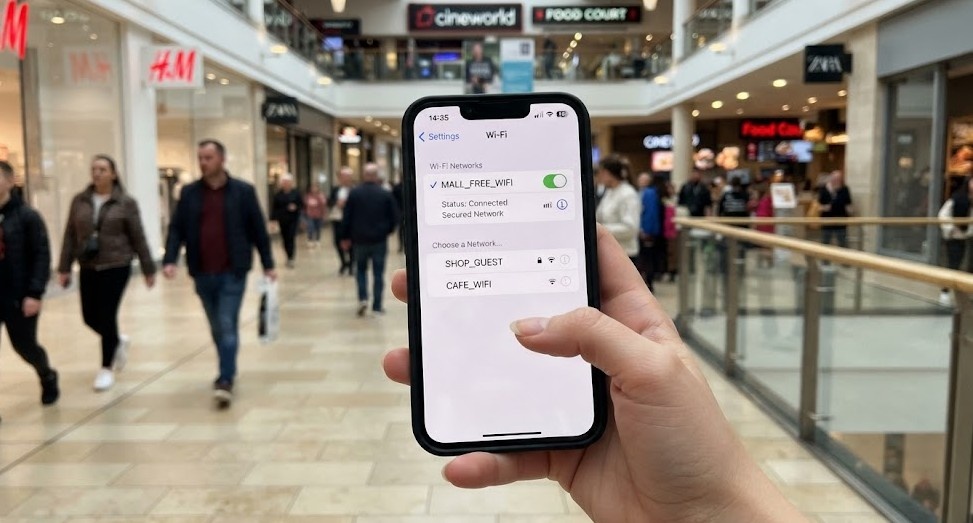 Подключение к бесплатному открытому интернету в общественном месте
Если кажется, что подключение к открытой сети Wi-Fi было подозрительным, стоит предпринять дополнительные меры безопасности:
- Немедленно выключить Wi-Fi на устройстве и переключиться на мобильный интернет. Нельзя продолжать работу с онлайн-банком через ту же точку доступа.
- Зайти в приложение банка и проверить историю операций. В первую очередь нужно убедиться в отсутствии незнакомых списаний, заблокированных переводов, заявок на кредиты, изменениях лимитов.
- Проверить активные сессии и устройства.В настройках безопасности нужно найти пункт «Активные сессии», «Устройства» или с аналогичным названием. Если обнаружено неизвестное устройство или подозрительная сессия, завершить ее или выбрать «Выйти на всех других устройствах».
- Сменить пароль для входа в онлайн-банк, если есть основания считать, что данные могли быть украдены или вводились на подозрительных сайтах. Если тот же пароль использовался в электронной почте или других сервисах, его необходимо заменить и там.
- Не сообщать никому коды подтверждения из СМС и Push-уведомлений (сотрудникам банка, «службе безопасности» или другим собеседникам). Особенно важно читать содержание уведомлений: если указана неизвестная операция, подтверждать ее нельзя.
- Заблокировать карту при необходимости. При обнаружении неизвестных списаний или других подозрительных действий немедленно связаться с банком по официальному номеру телефона или через приложение для блокировки карт и счетов.
Использование открытого Wi-Fi в общественном месте не означает, что любой человек рядом может прочитать пароли от онлайн-банка. Но он создает дополнительные возможности для мошенников: от создания поддельных точек доступа до перехвата сессий и подмены страниц. Именно поэтому для входа в онлайн-банк и проведения финансовых операций безопаснее использовать мобильный интернет или доверенную защищенную сеть.
Понравилась статья? Ставьте лайк и подписывайтесь на канал, чтобы не пропустить новые публикации
Другие статьи
Времена, когда охранные системы для дома были доступны лишь богатым клиентам, постепенно уходят в прошлое.
 4 ноября
Среди «умных» термостатов есть явный лидер — Nest.
 3 ноября
Рынок "умных" вещей молодой и в отличие от многих других отраслей на нем практически еженедельно появляются новые и очень интересные продукты.
Система домашней автоматизации предназначена, чтобы управлять другими системами - инженерными и развлекательными.
4 ноября
Среди «умных» термостатов есть явный лидер — Nest.
3 ноября
Рынок "умных" вещей молодой и в отличие от многих других отраслей на нем практически еженедельно появляются новые и очень интересные продукты.